
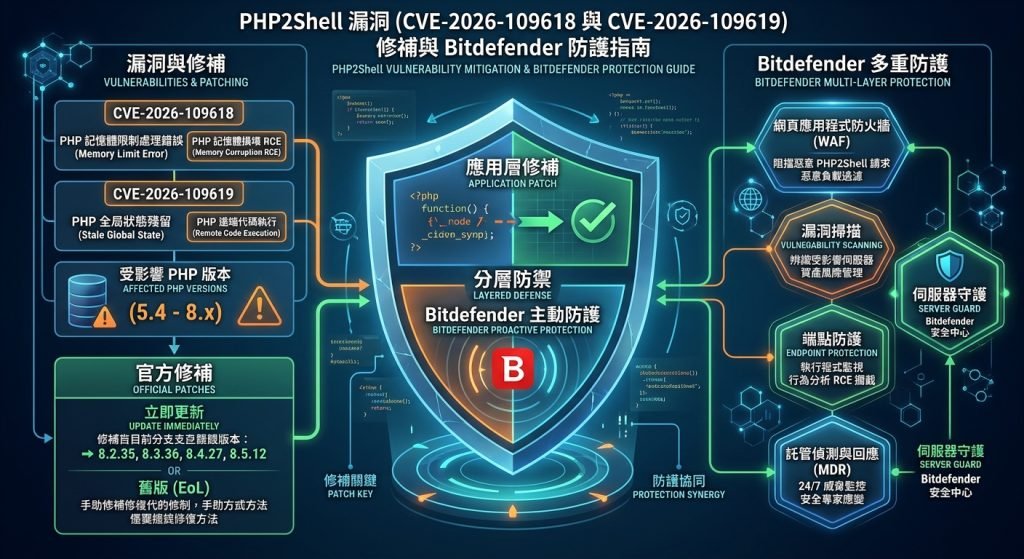
2026 年 10 月,PHP 官方釋出兩項重大安全漏洞修補,漏洞編號為 CVE-2026-109618 與 CVE-2026-109619,兩者 CVSS v4.0 評分均為 9.2,並可能導致未經驗證的遠端程式碼執行(Remote Code Execution,RCE)。
Bitdefender 將這兩項漏洞合稱為 PHP2Shell,並指出所有提供 Web 請求處理的未修補 PHP 環境都應視為高風險,其中以 Apache 使用 mod_php 的環境最需要優先處理。Bitdefender 的技術分析也提醒,這次漏洞屬於 PHP 執行環境本身的問題,不需要攻擊者登入,也不一定需要利用 WordPress、Drupal、Joomla 或自製應用程式的漏洞。閱讀 Bitdefender 官方技術分析
PHP2Shell 不是一般網站應用程式漏洞,而是發生在 PHP Worker 處理請求時的記憶體安全問題。
兩項漏洞的特性如下:
mod_php 環境中,攻擊可能發生在應用程式程式碼執行前。因此,單純更新 WordPress、Laravel、外掛程式或網站原始碼,並不能修補 PHP2Shell。企業必須直接更新 PHP 執行環境,並確認 PHP-FPM、Apache 或容器中的實際版本已經替換完成。
PHP 官方建議更新至:
PHP 官方也提醒,PHP 8.1 及更舊版本已不再獲得 PHP 專案的正式安全更新。企業若仍使用舊版本,必須向作業系統供應商、Linux 發行版或主機代管商確認是否提供回溯修補;若沒有,升級至受支援分支才是較可靠的處理方式。PHP 官方安全公告
Bitdefender 官方技術分析指出,截至 2026 年 10 月 22 日發布該通告時,Bitdefender Telemetry 尚未觀察到 PHP2Shell 的實際利用活動,Bitdefender Labs 與 MDR 團隊也持續監控相關威脅。
不過,「目前尚未觀察到」不代表企業可以等待。
需要區分以下三種情況:
PHP2Shell 已經完成公開揭露並釋出修補版本,研究人員也展示了可行的攻擊方式,因此企業不應以「尚未確認大規模攻擊」作為延後修補的理由。另一方面,企業也不應僅因為漏洞嚴重度高,就直接認定所有受影響主機都已遭到入侵。
正確做法應該是:
立即修補,並同步檢查修補前是否曾出現入侵跡象。
企業不應只檢查主要網站,還應將下列環境納入盤點:
mod_phpBitdefender 特別提醒,不能只依賴執行 php -v 的結果。php -v 通常反映的是命令列使用的 PHP binary,不一定等於 Web Server 實際載入的 PHP 版本。
企業應確認:
mod_php如果使用 Linux 發行版的回溯修補,版本號可能不會明顯改變。因此,不能只看到版本號低於修補版本,就直接判定未修補;也不能只看到套件已更新,就忽略套件變更紀錄及供應商安全公告。
企業首先要確認「哪些主機正在提供 PHP Web 服務」。
建議從以下資料來源交叉比對:
對外服務尤其需要優先處理,因為攻擊者不需要進入企業內部網路,就可能直接從網際網路發送請求。
請更新至 PHP 8.2.35、8.3.36、8.4.27 或 8.5.12 以上版本,並完成以下動作:
若只更新套件但未重新啟動執行中的 PHP Worker,舊程式碼仍可能持續留在記憶體中,導致系統沒有真正完成修補。
PHP 官方與 Bitdefender 均指出,這些設定只能降低部分攻擊路徑,不能視為完整替代方案。
在等待正式修補期間,可依環境評估下列措施:
session.upload_progress.enabledfatal_error_backtracespm.max_requests=1對於 OOM 相關路徑,Bitdefender 建議搭配適當的應用程式請求大小限制、容器或 cgroup 資源界線。企業不應直接依賴作業系統的單一程序記憶體限制,因為錯誤的資源限制可能反而造成可被利用的記憶體配置失敗。
Bitdefender 建議將調查起始時間回溯至 2026 年 10 月 17 日,這是第三方研究資料所提及的最早攻擊嘗試日期;不過該資訊並非 Bitdefender 獨立確認的 PHP2Shell 成功入侵證據。
建議檢查下列跡象:
Unknown on line 0 的記憶體不足錯誤AH00052需要注意的是,沒有錯誤紀錄並不能證明主機沒有遭到入侵。成功的攻擊可能不會造成 PHP Crash,也可能回傳正常的 HTTP 200 狀態。
如果確認主機遭入侵,除了清除惡意檔案之外,還應重新設定或撤換 PHP 程序可能讀取到的:
.env 或設定檔中的密碼PHP2Shell 的漏洞本身發生在 PHP Worker 內部的記憶體處理流程,因此端點防護產品的主要任務不是取代 PHP 修補,而是偵測攻擊者利用漏洞取得權限後的行為。
Bitdefender 官方分析指出,GravityZone 的防護重點包括:
External Attack Surface Management(EASM) 可從企業外部檢視公開資產,不需要在主機上安裝 Agent,適合用來找出企業可能遺漏的網際網路服務。
EASM 可協助企業了解:
對於大型企業、併購後環境、分散式子公司及使用多家主機代管商的組織,EASM 可作為第一層外部資產盤點工具。
了解 Bitdefender External Attack Surface Management
GravityZone Risk Management 主要針對已納管的端點與伺服器,盤點已安裝的 PHP 版本,並比對 NVD 及特定 Linux 發行版的安全公告。
它適合用來回答:
需要注意的是,Risk Management 的盤點結果仍應與 Web Server 實際執行版本交叉驗證,尤其是存在多個 PHP binary、自行編譯版本、容器化服務或代理轉發架構時。
了解 Bitdefender Risk Management
GravityZone Patch Management 可協助企業執行修補盤點、安裝及報告管理,支援的範圍取決於作業系統、套件來源與 Bitdefender 支援清單。
建議企業將 Patch Management 用於:
不過,以下情況仍可能需要手動處理:
容器環境必須重新建置並替換執行中的映像檔,不能只更新建置主機上的 PHP。
了解 Bitdefender Patch Management
GravityZone EDR 的價值在於提供端點程序活動與攻擊鏈可視性,協助資安團隊調查 PHP Worker 是否執行了不應該執行的動作。
Bitdefender 官方列出的相關偵測涵蓋:
Linux:
Windows:
macOS:
需要特別說明的是,這些偵測主要針對「漏洞被利用後的行為」,不是保證能在 PHP 記憶體損毀發生的瞬間攔截漏洞本身。不同 SAPI、作業系統及 PHP-FPM 架構,可能影響父程序關聯與事件呈現方式,因此企業應依實際環境進行驗證。
PHP2Shell 攻擊成功後,攻擊者可能嘗試啟動 Shell、建立子程序、下載工具或進行記憶體中的可疑操作。
Bitdefender Advanced Threat Control、Process Protection 及相關程序分析能力,可作為 EDR 之外的行為防護層,協助辨識:
企業應確認相關模組已部署至 PHP 伺服器,並確認安全政策沒有過度寬鬆的排除項目。
了解 Bitdefender Process Protection
PHASR(Proactive Hardening and Attack Surface Reduction) 的角色不是修補 PHP 漏洞,而是降低攻擊者取得初始執行權限後可以繼續使用的工具與行為。
Bitdefender 官方分析提到,PHASR 可針對部分高風險行為進行阻擋或限制,例如:
whoamicertutilcurl 下載這類防護可降低攻擊者從「取得 PHP Worker 權限」進一步發展為「建立持久化、下載工具、提升權限或橫向移動」的機會。
不過,PHASR 的阻擋規則主要處理後續攻擊行為,不能取代 PHP 官方修補。建議企業先在監控或建議模式下觀察環境,再依業務需求逐步啟用阻擋策略。
對於沒有 24 小時 SOC 或資安人力有限的企業,可評估導入 Bitdefender Managed Detection and Response(MDR)。
MDR 可協助:
Bitdefender 官方表示,MDR 團隊與 Bitdefender Labs 正持續監控 PHP2Shell 相關威脅。企業若缺乏足夠人力進行修補後回溯調查,MDR 可作為重要的營運補強。了解 Bitdefender MDR
建議優先部署:
建議確認:
容器環境必須:
只更新主機上的 PHP,不代表容器內的 PHP 已經修補。
建議至少採用:
其中 Patch Management 負責修補,EDR 負責可視性與調查,PHASR 負責降低後續攻擊面,MDR 則補足全天候監控與回應能力。
mod_php。PHP2Shell 的核心風險,在於攻擊者不需要登入,也不一定需要利用網站應用程式漏洞。只要企業有未修補、對外提供 Web 請求的 PHP 環境,就必須立即確認曝險情況。
Bitdefender 的建議可整理為四個重點:
Bitdefender GravityZone 的各項模組可以協助企業建立從外部資產盤點、漏洞風險辨識、修補部署、端點偵測到事件回應的完整流程;但任何端點防護模組都不能取代 PHP 官方修補,企業仍應將升級 PHP 視為本次事件的第一優先工作。
企業可先閱讀以下資料或有任何疑問可洽Bitdefender 台灣代理商德知士資訊以獲得更多訊息:
Share via:
Hugging Face資安事件引發企業對AI Agent安全管理的關注。事件揭露AI代理在自動執行任務時,可能突破既有安全限制,凸顯企業在權限管理與AI行為監控上的挑戰。 隨著人工智慧從聊天機器人逐漸發展為能夠自主執行任務的AI Agent,企業面臨的資安挑戰也正在改變。過去企業主要擔心員工將機密
AI Visibility and Control 是 Bitdefender 為企業推出的 AI 安全管理功能,協助資安團隊掌握快速增加的 Shadow AI 使用情況與潛在風險。 ✔️Bitdefender推出AI Visibility and Control 協助企業掌握內部AI工具使用情況
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.