
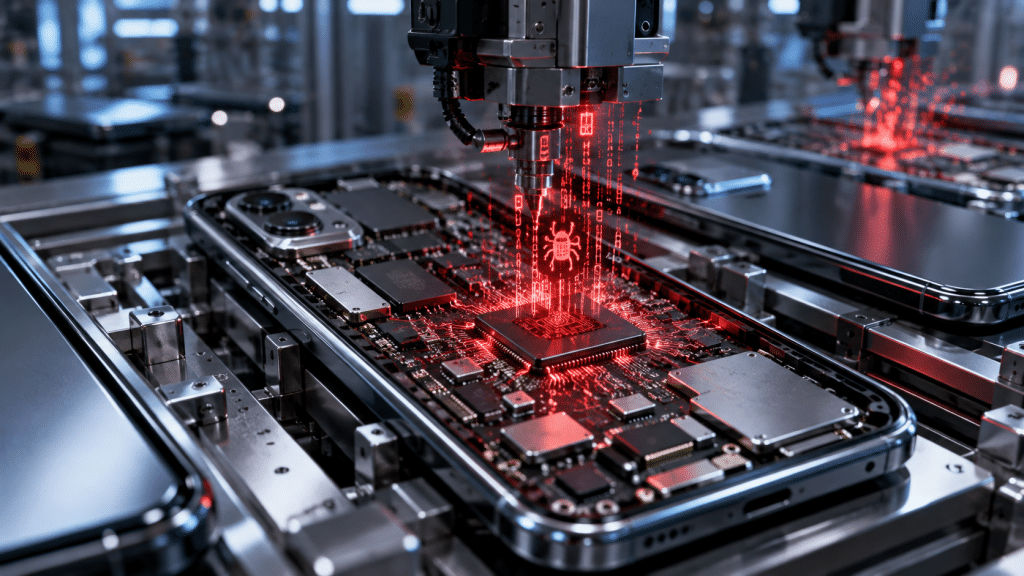
聯發科晶片手機資安風險也凸顯手機供應鏈安全的重要性,消費者除了留意系統更新,也應關注裝置出廠前的軟體安全與預載程式來源。
新手機不代表一定安全! 資安業者 Bitdefender 近日揭露一項名為「Midnight Mimosa」的惡意程式攻擊行動,發現部分採用聯發科(MediaTek)平台的低價 Android 手機,在消費者購買前就已存在惡意程式。
與常見的網路釣魚或下載惡意應用程式不同,這次發現的威脅直接隱藏在 Android 系統韌體中。即使使用者沒有安裝任何來路不明的 App,也可能在第一次開機時就面臨資安風險。
研究指出,這些惡意程式不僅能在背景偷偷安裝其他應用程式、蒐集裝置資訊,還可能利用受感染手機進行廣告詐欺,甚至將裝置轉變成殭屍網路的一部分。
更棘手的是,由於惡意程式具有系統層級權限,一般使用者很難透過正常的解除安裝程序將其移除。
根據 Bitdefender 於10月8日公布的研究報告,Midnight Mimosa 是一項涉及 Android 韌體預載惡意程式的攻擊行動。
一般手機惡意程式通常需要透過使用者下載、點擊惡意連結,或安裝來路不明的應用程式才能進入裝置。然而,Midnight Mimosa 的特殊之處,在於惡意元件已存在於部分受影響手機的系統韌體內。
這意味著,惡意程式可能在使用者購買手機前,就已經取得系統內的重要存取能力。
研究人員最初發現一個名為「com.android.system.lite」的可疑系統程式。從名稱來看,它很容易被誤認為 Android 作業系統的正常元件,但實際上卻具備多項危險功能。
這個程式可以在使用者不知情的情況下安裝或移除應用程式,甚至自行授予其他程式權限。
進一步分析發現,攻擊者還會使用不同的系統程式名稱隱藏惡意元件,並透過遠端控制伺服器下載額外模組,讓手機持續執行攻擊者指定的操作。
Midnight Mimosa 另一項值得關注的特徵,是它會試圖規避 Android 裝置既有的安全防護機制。
根據 Bitdefender 分析,部分惡意程式在安裝其他應用程式之前,會暫時停用與 Google Play 商店相關的元件,以降低安裝過程受到 Play Protect 安全掃描的機會。
當惡意應用程式安裝完成後,相關元件又會重新啟用,讓使用者不容易察覺裝置曾經發生異常操作。
部分樣本甚至會偽造應用程式的安裝來源,使系統顯示相關程式似乎來自 Google Play 商店。
這種手法讓惡意程式不只是在手機內偷偷執行,更試圖利用系統權限干擾既有的安全檢查流程。
對一般使用者而言,即使平時只從官方應用程式商店下載軟體,也未必能完全排除這類韌體層級的威脅。
Midnight Mimosa 的主要目的之一,是利用受感染裝置創造非法收益。
研究人員發現,攻擊者會在手機內安裝多款看似正常的應用程式,例如天氣預報、應用程式鎖定、檔案管理及文字辨識工具等。
這些 App 的外觀與功能可能讓使用者誤以為它們只是一般手機工具,但背後卻可能搭載用於廣告詐欺的程式碼。
攻擊者利用合法的廣告軟體開發套件(SDK),在背景產生虛假的廣告曝光與點擊紀錄,藉此向廣告系統騙取收益。
這類攻擊不一定會立即造成明顯的手機故障,因此使用者可能長時間不知道裝置正在被利用。
從資安角度來看,這也反映出惡意程式不一定只以竊取資料或勒索為目的,利用大量受感染設備持續產生不法收入,同樣是網路犯罪的重要模式。
除了廣告詐欺,Midnight Mimosa 還具備另一項潛在威脅:將受感染手機轉變成住宅代理伺服器(Residential Proxy)。
住宅代理伺服器是利用一般使用者的網路連線,協助其他流量透過該裝置的 IP 位址對外傳送。
這類技術本身存在合法用途,但如果裝置在使用者不知情的情況下遭到控制,就可能成為攻擊者隱藏網路活動來源的工具。
例如,攻擊者可能透過受感染手機轉送第三方網路流量,使外部服務看到的來源看似一般家庭或行動網路使用者,而非真正發起活動的系統。
當大量裝置被集中控制時,也可能形成殭屍網路(Botnet),被用於自動化網路活動,甚至成為分散式阻斷服務(DDoS)攻擊的基礎。
對使用者而言,最大的問題在於手機可能在不知情的情況下,成為其他網路攻擊活動的中繼節點。
Bitdefender 的調查顯示,Midnight Mimosa 並非只有單一惡意應用程式,而是涉及多種不同的程式與散播方式。
研究團隊至少發現 32款不同的偽裝應用程式,顯示攻擊者持續利用不同名稱與功能包裝惡意模組。
此外,研究人員也在 Google Play 商店發現 13款與相同控制伺服器通訊的應用程式。
這項發現顯示,相關威脅可能不只存在於預載惡意程式的手機,也與官方應用程式商店中的部分軟體存在關聯。
不過,與相同伺服器通訊並不必然代表每款程式都具備完全相同的惡意功能,仍需依個別樣本的分析結果判斷。
這起事件也凸顯,攻擊者可能同時利用裝置韌體與應用程式生態系統,建立更廣泛的惡意程式散播及控制網路。
根據 Bitdefender 約兩年的觀察資料,研究團隊已在全球超過 150個國家發現數千台受影響裝置。
受影響設備主要分布於墨西哥、法國、義大利、美國、德國、巴西及西班牙等市場,顯示這並非侷限於單一國家的資安事件。
調查也發現,部分受影響產品屬於低價 Android 手機,其中甚至存在冒用 Apple iPhone、Samsung Galaxy 等知名品牌名稱的仿冒裝置。
這些產品外觀或名稱可能模仿知名品牌,但實際採用的卻是較低成本的 Android 硬體平台。
此外,研究人員也在 Doogee S200 X、Cubot KINGKONG X 等機型中觀察到相關威脅。
需要特別強調的是,這次事件並不代表所有採用聯發科晶片的手機都受到感染,也沒有證據顯示惡意程式是由聯發科晶片本身的漏洞造成。
目前已知問題主要涉及部分裝置的系統韌體與供應鏈安全,不能直接將受影響產品擴大解讀為所有聯發科平台手機。
Midnight Mimosa 最值得警惕的地方,在於惡意程式可能在消費者接觸手機之前,就已進入裝置的系統環境。
研究團隊指出,部分受影響韌體使用標示為深圳 Zediel 的憑證進行簽署。
然而,這項發現並不足以確認惡意程式究竟是由誰植入,也不能直接認定憑證持有者參與攻擊。
目前仍無法確定惡意元件是在原始設計製造商(ODM)、韌體整合商、其他軟體供應商,或後續供應鏈環節被加入。
現代智慧型手機的生產涉及多個供應商,包括晶片、作業系統、韌體、預載應用程式及設備整合等不同階段。
如果其中某個環節的軟體來源或系統映像檔缺乏完整驗證,就可能讓惡意元件隨著產品一起進入市場。
這類風險與一般使用者自行下載惡意 App 的情況不同,因為消費者通常無法檢查手機在交付前所經歷的所有軟體整合程序。
因此,裝置供應鏈的安全責任不能只交給最終使用者,而需要設備製造商、韌體供應商及銷售平台共同管理。
當手機感染一般惡意應用程式時,使用者通常可以嘗試解除安裝、執行安全掃描,或在必要時重設裝置。
但如果惡意程式本身已經存在於系統韌體,情況就更加複雜。
由於 Midnight Mimosa 的部分惡意元件具備系統層級權限,單純移除可疑 App,可能無法清除原本負責下載及安裝惡意程式的核心元件。
即使恢復原廠設定,如果裝置仍使用相同的受感染韌體,也可能無法真正排除問題。
Bitdefender 指出,這類威脅需要從韌體層級處理,包括移除或停用相關惡意元件,並透過可信任的系統更新修復受影響裝置。
因此,最終仍需要設備製造商提供安全的韌體修復方式,並由相關銷售平台協助處理受影響產品。
面對這類供應鏈型態的惡意程式,一般使用者雖然無法完全掌握手機出廠前的軟體環境,但仍可以透過幾項方式降低風險。
首先,購買手機時應優先選擇來源可靠、具有正式保固及持續系統更新支援的產品,並對價格異常低廉、品牌資訊不明或冒用知名品牌名稱的裝置保持警覺。
其次,應持續安裝設備製造商提供的官方系統與安全性更新,避免從不明網站下載韌體或自行刷入來源不明的系統映像檔。
使用者也可以定期檢查手機內是否出現不認識的應用程式、異常的權限設定,或不合理的背景網路活動。
如果懷疑手機涉及預載惡意程式,應向設備製造商或原購買通路確認是否有受影響機型公告、修復更新或後續處理方案。
不過,必須注意的是,這些措施只能協助降低風險,並不能保證完全清除已存在於韌體內的惡意元件。
Midnight Mimosa 攻擊行動揭露了一個容易被忽略的資安問題:即使使用者沒有點擊釣魚連結、沒有安裝可疑App,也可能因為裝置原本的系統環境受到污染而暴露於風險。
隨著智慧型手機供應鏈日益複雜,資安防護不能只著重於使用者下載了哪些應用程式,也必須關注韌體來源、預載軟體、系統簽署與設備交付前的安全驗證。
對手機製造商而言,建立可信任的韌體整合流程、強化第三方軟體審查,以及提供長期安全更新,將是降低類似事件的重要措施。
對消費者而言,選擇具有可靠更新與售後支援的產品,同樣是手機資安不可忽視的一環。
Midnight Mimosa再次提醒市場,真正的裝置安全不只是手機開機後有沒有安裝防毒軟體,而是從軟體供應鏈、系統韌體到最終交付使用者的每個環節,都必須建立完整的安全防護。
參考來源 : 部分聯發科晶片手機藏資安風險,出廠前惡意程式就先入住了 | 科技新報 | LINE TODAY
延伸閱讀 / 參考資料
Bitdefender Official Blog
Accept All Cookies? ICO Prompts Top UK Websites to Make It Clear What Data They Collect from Users
Bitdefender Releases 2025 Consumer Cybersecurity Survey
了解更多我們提供的服務
Share via:

Bitdefender 資安防護近期接受實際攻擊測試,在50場攻擊情境中全數成功攔截,展現面對不同網路威脅時的防護能力。 企業資安面對的威脅,早已不只是傳統惡意程式。從釣魚郵件、端點入侵、橫向移動,到憑證竊取與資料外洩,攻擊往往會透過多個階段逐步深入企業環境。 因此,真正重要的問題不只是「能不能
FOXPLUS Bitdefender推出799元資安組合,結合FOXPLUS讀卡機與Bitdefender Antivirus Plus一年授權,同時滿足讀卡與電腦資安防護需求。 ⭐從讀卡設備延伸到電腦資安 FOXPLUS攜手Bitdefender打造雙重防護 隨著網路購物、線上金融服務與數位身分
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.