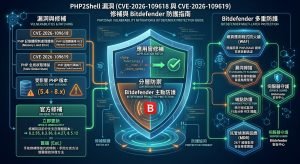

2026 年 10 月,PHP 發生兩起可能導致未經驗證遠端程式碼執行(RCE)的重大漏洞,編號為 CVE-2026-109618 與 CVE-2026-109619,CVSS v4.0 評分均為 9.2。
PHP 官方已釋出修補版本:
PHP 官方說明,CVE-2026-109618 與記憶體不足處理造成的記憶體損毀有關;CVE-2026-109619 則涉及請求之間殘留的全域狀態,可能導致 Use-After-Free。兩者都可能被攻擊者利用,取得 PHP 服務程序的執行權限,進一步植入 Web Shell、竊取資料或控制伺服器。PHP 官方安全公告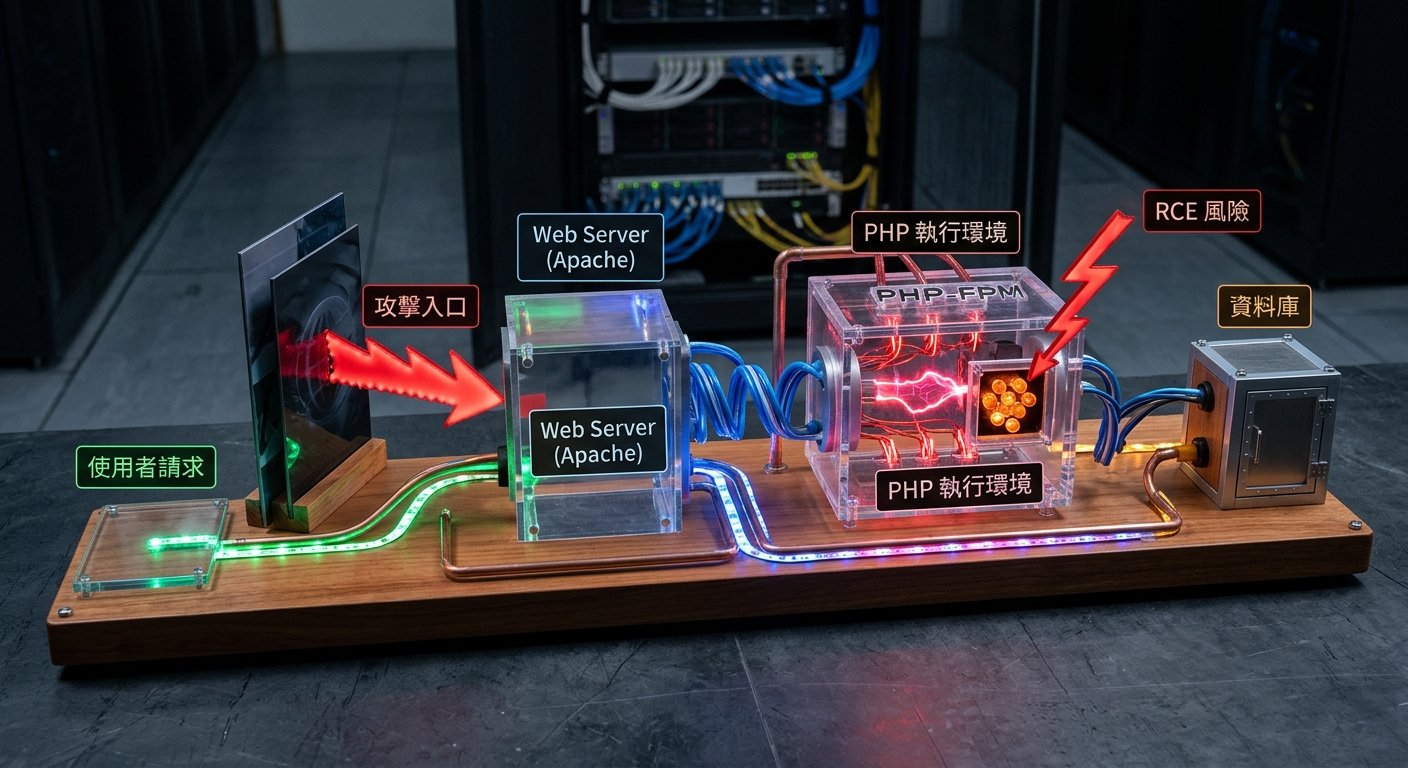
本次漏洞影響的是 PHP 執行環境,而不是 WordPress、Laravel、Magento 等應用程式本身。因此,單純更新 CMS、外掛或網站程式,並不能修補漏洞。
可能受影響的環境包括:
此外,相關漏洞細節與攻擊程式碼在官方修補前便已外洩,未更新的對外 PHP 服務遭到掃描與攻擊的風險大幅增加。
PHP 8.1 及更舊版本已不再獲得 PHP 官方支援。若企業仍使用舊版本,應確認 Linux 發行版、主機代管商或商業支援廠商是否提供回溯修補;若無,則應儘速升級至受支援版本。
| 模組 | 建議程度 | 主要用途 |
|---|---|---|
| GravityZone Patch Management | 優先升級 | 盤點缺少的修補程式、建立修補清單、安排更新與產出合規報告 |
| GravityZone EDR | 強烈建議 | 追蹤 PHP Worker、Shell、下載工具及其他可疑程序活動,協助調查攻擊鏈 |
| GravityZone PHASR | 強烈建議 | 主動限制高風險工具與異常行為,降低漏洞遭利用後的攻擊面 |
| Network Attack Defense/Advanced Threat Control | 建議確認啟用 | 提供網路攻擊與可疑程序行為的額外防護層 |
GravityZone Patch Management 可集中管理 Windows 及部分支援的 Linux 環境,執行修補盤點、安裝及報告;不過,自行編譯的 PHP、容器內的自訂 PHP,或尚未列入支援清單的套件,仍須由系統管理員或套件供應商手動更新。Bitdefender Patch Management
GravityZone EDR 可提供端點程序活動、事件關聯、歷史搜尋與事件調查能力,協助 IT 團隊確認 PHP 服務是否曾啟動 Shell、下載可疑工具或出現其他入侵行為。Bitdefender EDR
PHASR(Proactive Hardening and Attack Surface Reduction)則可透過行為分析與主動強化,限制攻擊者濫用合法系統工具與高風險行為,作為 EDR 之外的預防性防護層。PHASR 支援 Windows、Linux 及 macOS,但實際功能仍須依客戶授權、作業系統與核心版本確認。Bitdefender PHASR
這次事件再次顯示,企業不能只依賴單一防毒或防火牆產品。建議客戶採取「先修補、再驗證、持續偵測」的策略:
Bitdefender 授權代理商可協助客戶進行 PHP 資產盤點、GravityZone 模組授權檢視、EDR 與 PHASR 部署,以及修補後的安全狀態確認。需要協助的客戶,請儘速聯繫我們安排評估。
注意:EDR、PHASR 與 Patch Management 可強化偵測、回應及降低攻擊面,但不能取代 PHP 官方修補。PHP 升級仍是本次漏洞的根本解決方式。
Share via:
Hugging Face資安事件引發企業對AI Agent安全管理的關注。事件揭露AI代理在自動執行任務時,可能突破既有安全限制,凸顯企業在權限管理與AI行為監控上的挑戰。 隨著人工智慧從聊天機器人逐漸發展為能夠自主執行任務的AI Agent,企業面臨的資安挑戰也正在改變。過去企業主要擔心員工將機密
Bitdefender on-premise 地端中控可讓企業在自有環境集中管理端點安全,提升系統掌控度與資安管理效率。 隨著勒索軟體、釣魚攻擊與供應鏈威脅持續增加,企業對端點防護的需求,已不再只是安裝防毒軟體,而是需要一套能夠集中管理、即時監控並快速回應的企業資安平台。 Bitdefender
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.