
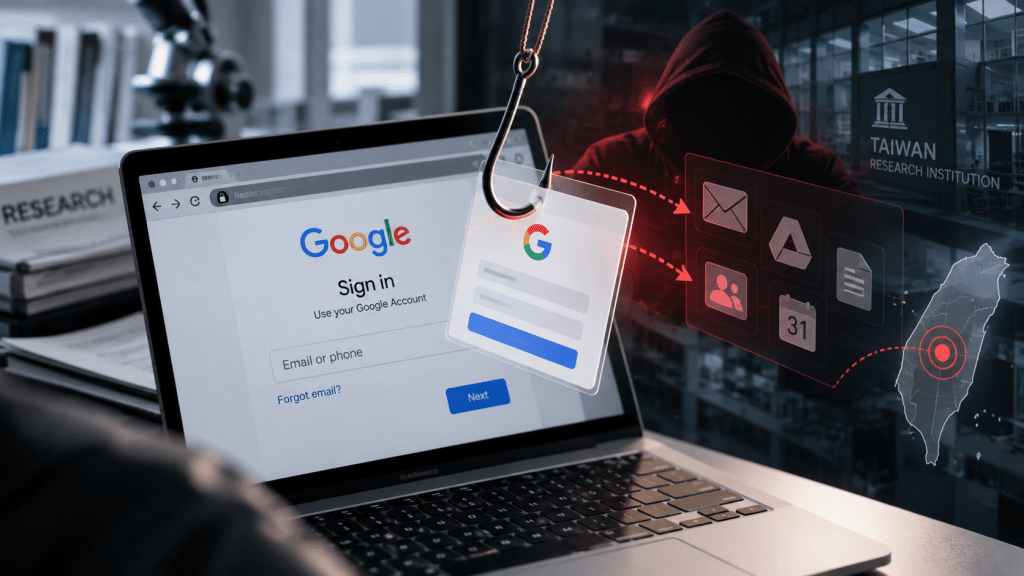
臺灣學術研究機構再度成為網路間諜活動的鎖定目標!思科(Cisco)旗下威脅情報團隊Talos揭露,一個被追蹤為「UAT-11985」的駭客組織,針對臺灣研究機構及相關人員發動具有高度針對性的魚叉式網路釣魚攻擊。
這波攻擊不僅假冒臺灣知名研究機構寄送學術活動邀請函,還利用經過竄改的QR Code及偽造Google登入頁面,引導受害者進入攻擊者架設的釣魚網站。
更值得關注的是,攻擊者採用對手中間人(Adversary-in-the-Middle,AiTM)釣魚技術,能夠配合Google身分驗證流程即時切換畫面,試圖取得使用者的帳號、密碼及驗證資訊。
Talos也發現,這些釣魚郵件具有高度相似的寫作結構,卻能快速針對不同活動及收件者調整內容,因此研判攻擊者可能使用人工智慧輔助產生釣魚郵件,提高攻擊效率與可信度。
根據Cisco Talos調查,這波於2026年中旬發現的網路釣魚活動,主要針對臺灣研究機構及相關研究人員。
攻擊者冒用多個臺灣學術與政策研究單位的名義,包括臺灣歐盟中心、政治大學國際關係研究中心,以及臺灣智庫等機構,寄送看似正式的活動邀請郵件。
與一般大量散發的詐騙郵件不同,這些郵件並非單純要求收件者點擊連結,而是刻意包裝成具有專業背景的學術交流邀請。
郵件內容通常先從國際局勢、地緣政治或政策議題切入,使用較長篇幅的分析文字建立專業形象,再進一步稱讚收件者的研究成果或專業貢獻。
接著,攻擊者會以專屬邀請、重要來賓或VIP席位等方式,提高收件者參與活動的意願,最後才提供活動時間、地點及報名方式。
這種設計讓釣魚郵件看起來更像正常的學術邀請,也降低收件者對惡意連結的警覺。
Talos在分析不同釣魚郵件後發現,雖然郵件所使用的活動名稱、主題及收件者資訊有所差異,但整體文字結構與措辭卻高度相似。
例如,郵件經常先提供冗長的政策分析,再加入對收件者專業能力的讚美,最後以活動邀請及報名資訊作為結尾。
研究人員認為,這種能夠快速替換活動主題與個人資訊,同時維持一致寫作風格的特徵,顯示攻擊者可能利用AI工具輔助生成釣魚內容。
不過,目前這仍屬於研究團隊依據郵件特徵提出的判斷,並非已經確認攻擊者使用了特定生成式AI模型。
從資安角度來看,這類攻擊反映出AI可能對社交工程帶來的影響。
過去,攻擊者若要針對不同研究人員撰寫具有專業背景的邀請函,通常需要投入較多時間蒐集資訊及編輯內容。
如今,生成式AI能夠協助整理特定主題、調整語氣及產生不同版本的文字,使攻擊者更容易大量製作看似自然且具有個人化特徵的郵件。
因此,企業與研究機構已不能單純依靠郵件是否存在錯字、語句不通順或格式粗糙,作為判斷釣魚攻擊的主要依據。
除了文字內容,UAT-11985還利用學術活動海報增加釣魚攻擊的可信度。
Talos指出,攻擊者會從相關活動網站取得海報圖片,再修改圖片上的QR Code,使其指向攻擊者控制的網站。
由於活動海報本身可能具有正式的主辦單位名稱、活動主題與視覺設計,收件者在看到圖片時,未必會立即懷疑其中的QR Code已被替換。
更值得注意的是,Talos認為,攻擊者可能預期研究機構人員將這些活動海報列印出來,張貼於辦公室或公共區域的佈告欄。
如此一來,原本只寄送給特定收件者的釣魚內容,就可能透過實體海報接觸更多人。
即使其他人沒有收到惡意郵件,也可能因為掃描海報上的QR Code而進入釣魚網站。
這種攻擊方式也提醒企業,QR Code並不因為出現在正式海報、簡報或活動邀請函中,就一定具有可信任的來源。
使用者掃描前仍應確認主辦單位與活動資訊,並檢查開啟的網址是否與官方網站一致。
在技術層面,UAT-11985採用的攻擊方式比一般假登入頁面更加複雜。
根據Talos分析,受害者點擊釣魚連結後,首先會進入模仿Google表單的網頁。
這個設計與前面的活動邀請內容相互配合,讓使用者誤以為自己正在進行正常的學術活動報名程序。
接著,網站會引導受害者前往偽造的Google登入介面,要求輸入帳號及相關驗證資訊。
由於許多研究機構及企業都使用Google服務處理郵件、文件協作及身分驗證,攻擊者便利用使用者對熟悉服務的信任,降低對登入畫面的懷疑。
一旦使用者將帳號與密碼輸入攻擊者控制的網站,相關資訊便可能被傳送至攻擊者的系統。
但這起事件的特殊之處,並不只是架設一個外觀相似的Google登入頁面,而是攻擊者進一步採用了能夠即時配合驗證程序運作的AiTM釣魚框架。
AiTM的全名為Adversary-in-the-Middle,中文通常稱為「對手中間人攻擊」。
在一般網路釣魚攻擊中,駭客可能建立假的登入網站,等待使用者輸入帳號密碼,再將資料傳送至攻擊者的伺服器。
AiTM則更進一步,讓攻擊者控制的網站介入使用者與真實身分驗證服務之間的互動流程。
這使攻擊者不只能蒐集登入資訊,也可能即時配合合法服務的驗證步驟,呈現不同的操作畫面。
在UAT-11985的攻擊活動中,Talos發現相關工具使用HTTP POST傳送帳號、密碼及驗證資料,並透過WebSocket維持即時通訊。
藉由這種機制,攻擊者能夠根據Google實際的驗證狀態,動態切換密碼輸入、通行金鑰及多因素驗證等畫面。
這種設計使釣魚流程更接近真實登入體驗,也增加使用者辨識異常的難度。
值得注意的是,這不代表所有多因素驗證方式都能被AiTM攻擊突破。
傳統需要使用者輸入一次性驗證碼的機制,可能面臨即時轉送驗證資訊的風險;但採用FIDO2、WebAuthn等具備網站來源綁定特性的抗釣魚驗證方式,通常能提供更強的防護。
因此,企業在導入多因素驗證時,不只需要確認是否已啟用MFA,也應評估所使用的驗證方式能否有效抵禦進階釣魚攻擊。
對學術研究機構而言,電子郵件與雲端帳號往往是日常工作的核心工具。
研究人員可能透過Google服務收發郵件、管理活動報名、共享研究文件,以及與國內外合作單位交換資訊。
因此,一旦帳號憑證遭到非法取得,潛在影響可能不只限於單一電子郵件帳號。
若攻擊者進一步成功取得相關服務的存取權限,就可能接觸研究人員的通訊內容、合作聯絡資訊或具有存取權限的雲端文件。
此外,遭入侵的帳號也可能被用來冒充合法使用者,向其他研究人員或合作機構寄送更具可信度的釣魚郵件。
不過,必須強調的是,目前提供的Talos研究內容主要揭露釣魚活動與技術手法,尚不足以確認有多少研究人員實際遭到入侵,也不能據此認定特定研究資料已經外洩。
上述情境屬於帳號遭非法存取後可能衍生的一般資安風險,而非此次事件已經證實的損害結果。
面對結合假活動邀請、QR Code及AiTM技術的網路釣魚活動,研究機構需要從使用者教育、身分驗證及異常行為監控等多個層面建立防護。
首先,對於涉及國際交流、研究合作或政策論壇的邀請郵件,即使內容看起來專業,也應透過主辦單位的正式網站或已知聯絡方式確認活動真實性。
其次,使用者應避免直接透過不明郵件中的連結或QR Code登入Google帳號,並仔細確認登入頁面的實際網域。
在身分驗證方面,研究機構可優先評估支援FIDO2或WebAuthn的抗釣魚驗證機制,降低使用者在偽造網站輸入驗證資訊所造成的風險。
此外,IT與資安團隊也應加強監控異常登入、可疑帳號活動,以及來自不尋常環境的存取行為。
對於持有重要研究資料、具有系統管理權限或經常參與跨國合作的人員,更應依據風險採取適當的帳號保護措施。
企業與研究機構也可以透過郵件安全防護、惡意網址偵測及端點防護機制,降低使用者接觸惡意內容的機會。
UAT-11985此次攻擊活動,反映出網路釣魚正朝向更具針對性、專業化及互動性的方向發展。
攻擊者不再只是大量寄送內容粗糙的詐騙郵件,而是可能透過AI輔助撰寫符合特定研究領域的邀請內容,再結合正式活動海報、QR Code及偽造Google身分驗證介面,建立完整的誘騙流程。
尤其研究機構經常需要參與學術交流、國際會議及跨組織合作,相關工作情境本身就容易成為攻擊者設計社交工程內容的切入點。
從此次事件可以看出,即使使用者已具備基本的網路釣魚防範觀念,面對高度客製化且能即時模擬身分驗證流程的攻擊,仍可能面臨新的挑戰。
未來,企業與研究機構除了加強使用者資安意識,也需要逐步導入抗釣魚身分驗證、異常存取監控及多層次安全防護措施。
當駭客開始利用熟悉的Google服務、正式學術邀請及AI輔助內容提高攻擊可信度,真正重要的防線已不只是辨識可疑郵件,更是確保即使使用者誤入釣魚網站,攻擊者仍難以取得有效的系統存取權限。
參考來源 : https://www.ithome.com.tw/news/179769
延伸閱讀 / 參考資料
Bitdefender Official Blog
Accept All Cookies? ICO Prompts Top UK Websites to Make It Clear What Data They Collect from Users
Bitdefender Releases 2025 Consumer Cybersecurity Survey
了解更多我們提供的服務
Share via:

神腦資安事件引發關注,神腦國際表示外部伺服器遭受自動化攻擊,攻擊者擷取部分訂單資訊,公司獲報後已啟動應變措施並進行後續調查。 臺灣3C與通訊產品通路商神腦國際(2450)發生資安事件。神腦於9月29日發布重大訊息,證實公司外部伺服器遭受自動化攻擊,攻擊者並對部分訂單資訊進行擷取。 神腦發現事件後已依
AI Visibility and Control 是 Bitdefender 推出的企業 AI 安全管理功能,協助企業掌握 AI 工具的使用情況,降低未受控 AI 應用可能帶來的資安風險。 羅馬尼亞布加勒斯特與美國德州聖安東尼奧 — 全球資安領導廠商 Bitdefender 今日宣布推出 Grav
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.