
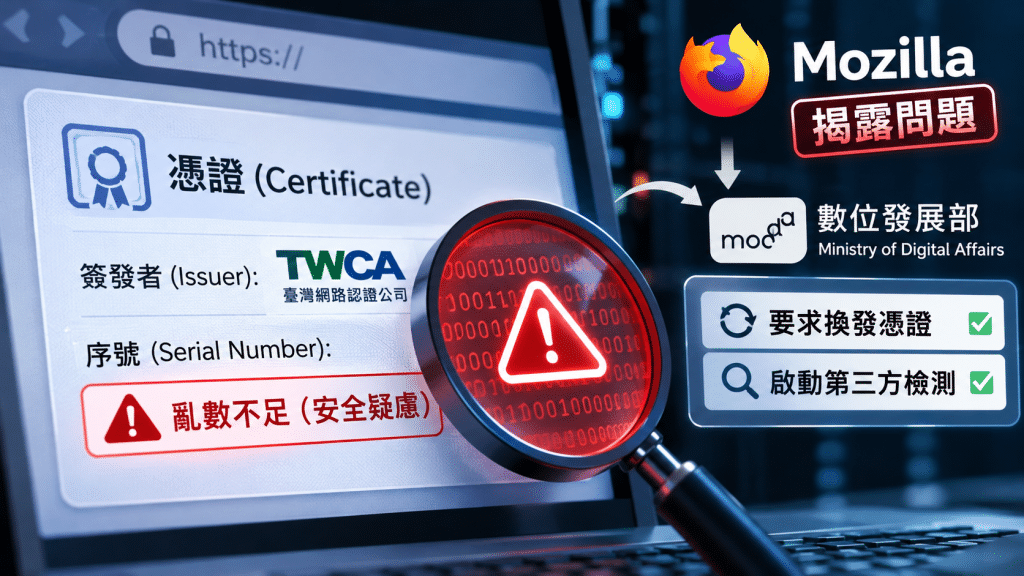
Mozilla Bugzilla近期揭露TWCA憑證合規事件,引發臺灣公開信任憑證體系的關注。根據Bugzilla編號2087236的事件紀錄,研究人員分析TWCA簽發的CA憑證後發現,其憑證序號(Serial Number)雖有128 bits長度,但真正由密碼學安全亂數產生的部分僅約24 bits,低於CA/Browser Forum(CAB Forum)要求的64 bits安全亂數標準。
憑證序號是公開金鑰基礎建設(PKI)的重要識別資訊。CAB Forum自2016年起要求,公開信任憑證的序號必須包含至少64 bits的CSPRNG(Cryptographically Secure Pseudo-Random Number Generator)輸出,以降低序號可預測性與碰撞風險。
然而,研究人員發現,TWCA部分CA憑證的序號採固定格式設計,包括日期、固定填充值、計數器以及少量亂數,其中真正具有隨機性的部分僅約3 bytes,也就是24 bits。研究人員檢視24張由TWCA公開信任根憑證簽發的CA憑證,皆發現相同結構,其中部分憑證更是在CAB Forum新規範生效後所簽發。
數發部表示,10月30日在接獲國際社群Bugzilla通報後,已立即要求TWCA於2日內產製符合規範的新憑證,並啟動跨機關通知。
由於TWCA網站TLS憑證除民間使用外,也由數發部採購提供政府機關申請使用,因此政府端影響範圍,包括962個政府機關,共9,772張網站TLS憑證。
數發部在11月2日晚間指出,TWCA已於11月1日完成政府機關憑證重新產製,並透過主動補發機制,以Email寄送新憑證給原申請機關承辦人,各機關不須重新提出申請。數發部也透過資訊主管聯繫機制,請資訊主管的管道來督促更新憑證。
根據其統計,截至11月2日晚間,已有926張憑證完成更新。數發部提醒,若未在11月6日前完成更新,屆時民眾瀏覽相關網站時可能出現瀏覽器安全警示。
面對國際憑證標準組織及研究社群提出的規格檢視結果,TWCA表示,此次調整主要涉及憑證序號產生方式的規格符合性,該公司強調並非因網站遭入侵、憑證私鑰外洩或其他資安事件所引發。
TWCA指出,近年全球數位信任與網站憑證管理標準持續提升,CA/Browser Forum(CAB Forum)也持續強化對憑證機構(CA)的規範要求。對於這次憑證序號亂數規格要求,TWCA已啟動網站憑證規格升級與更新作業,協助受影響客戶完成憑證更新,以確保網站連線服務符合國際最新標準。
TWCA表示,本次更新範圍涵蓋政府機關、金融機構、一般企業網站,以及部分設備應用憑證。已依不同客戶類型及申請管道,分階段推動憑證重新簽發與憑證鏈更新作業,並於11月1日晚間完成網站憑證客戶通知,提供更新所需資訊、新憑證鏈及部署指引。
針對政府網站憑證服務,目前TWCA配合數發部規畫,已主動重新簽發憑證,並透過電子郵件寄送給原申請機關承辦人,政府機關無須重新提出申請。各機關及企業收到通知後,依指引完成伺服器憑證與必要中繼憑證更新,並進行網站連線測試即可完成這次的升級。
數發部除要求完成憑證更新外,也會委託第三方專業機構檢視TWCA憑證產製與管理流程,並依檢測結果要求改善,同時調查是否涉及契約違約,必要時依約進行罰款與求償。
針對外界關注為何此問題長期未被發現,TWCA副總周芳冠說明,此次事件與2016年憑證規範調整有關。當時TWCA的憑證簽發機制分為兩套,一套用於簽發使用者端網站TLS憑證,另一套則用於CA端憑證產製。當時已調整使用者端憑證簽發程式,使其符合CAB Forum要求的64 bits亂數規範,但CA端憑證產製程式未同步更新,造成部分CA憑證序號的有效亂數不足。
周芳冠表示,此次問題並非所有憑證都受到影響,必須區分CA憑證與一般網站使用的TLS憑證。使用者端網站憑證的序號產製機制符合規範,真正出現問題的是上層CA憑證。他指出,目前研究人員比對出的10張CA憑證,其序號結構存在亂數不足情況,而這些憑證位於網站憑證信任鏈的上層。
對於問題為何多年未被發現,周芳冠解釋,憑證序號看起來長度足夠,但真正的隨機性不足,單獨檢視一張憑證時難以察覺,需要透過大量憑證比對,分析序號結構後才能發現。因此,過去內部檢查機制並未發現此項差異。
針對後續處理,TWCA已啟動憑證重新簽發與更新作業,並依政府機關與企業客戶不同管道推動。政府機關部分,TWCA與數發部合作,透過電子公文及Email通知原申請機關承辦人,由TWCA主動提供新憑證;企業客戶則由TWCA直接通知並提供更新資訊。
周芳冠表示,TWCA內部已建立更新追蹤機制,掌握客戶更新進度。目前政府機關與企業客戶的憑證更新比例均已達約2成(今早),後續將持續追蹤,確保所有受影響憑證在規定期限前完成更新。
值得注意的是,這項問題可能已存在多年。多奇數位創意技術總監黃保翕(Will 保哥)在個人臉書指出,根據研究人員分析,TWCA類似的CA憑證序號結構從2011年一路延續至2024年,代表相關的產製方式可能長期未因國際規範變更而調整。
不過,保哥也強調,目前沒有證據顯示這造成立即性的資安危害,包括金鑰外洩、憑證遭偽造或遭攻擊者利用等情況。他指出,憑證安全主要依賴數位簽章機制,序號亂數不足並不代表攻擊者可以直接偽造合法憑證。
此次事件的核心問題在於「合規性」,而非已發生的攻擊事件。依照CAB Forum 的合規要求規範,不符合要求的CA憑證仍必須進行處理,包括撤銷或重新簽發,以維持全球瀏覽器與作業系統對憑證信任鏈的可靠性。
這次事件突顯CA機構在數位信任體系中的重要角色。保哥指出,這起事件提醒業界,國際規範不只是文件要求,仍需要透過內部稽核、外部檢測與研究社群監督,確認實際產製流程符合標準。
他也補充,這次事件容易造成誤解,因為問題發生在CA憑證,而非一般網站使用的TLS憑證。TWCA過去曾在Mozilla論壇說明網站憑證序號由硬體安全模組(HSM)產生足夠亂數,研究人員檢視1,631張網站TLS憑證後,也未發現同樣問題。
參考來源 : https://www.ithome.com.tw/news/180167
延伸閱讀 / 參考資料
Bitdefender Official Blog
Accept All Cookies? ICO Prompts Top UK Websites to Make It Clear What Data They Collect from Users
Bitdefender Releases 2025 Consumer Cybersecurity Survey
了解更多我們提供的服務
Share via:
滿心服飾資安事件引發關注,消費者反映個人資料疑似外洩。滿心表示,委外服務平台廠商的資料庫遭自動化攻擊,部分資訊遭非法擷取,目前正釐清實際受影響範圍。 國內服飾業者再傳資安事件!上市服飾公司滿心企業(2916)於10月19日發布重大訊息,指出近期接獲消費者反映個人資料疑似外洩,經初步了解,事件涉及委外
Bitdefender 資安防護近期接受實際攻擊測試,在50場攻擊情境中全數成功攔截,展現面對不同網路威脅時的防護能力。 企業資安面對的威脅,早已不只是傳統惡意程式。從釣魚郵件、端點入侵、橫向移動,到憑證竊取與資料外洩,攻擊往往會透過多個階段逐步深入企業環境。 因此,真正重要的問題不只是「能不能
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.