

近期,台灣知名醫療機構馬偕醫院(MacKay Memorial Hospital)遭受駭客攻擊,導致部分醫療系統異常,影響病患資料存取與醫療作業。根據資安專家分析,這次攻擊可能涉及 勒索軟體(Ransomware),駭客加密了醫院內部伺服器,並索取贖金以解鎖資料。
有患者與醫護人員反映,醫院的門診掛號系統與內部電子病歷(EMR)系統在特定時段內無法正常運作,影響醫療流程。
🔹 資安專家分析:勒索軟體攻擊
根據知情人士透露,這起攻擊可能與 勒索軟體集團 Hunter Ransom Group 有關,攻擊者透過 釣魚郵件(Phishing Email) 或 未修補的系統漏洞 滲透入侵醫院內部網路,攻擊者在入侵過程中會從AD Server下手,透過弱密碼嘗試取得高權限帳號,進而透過GPO派送方式發動大範圍勒索加密攻擊。並加密關鍵資料。
該勒索組織主要攻擊手法包括滲透企業內網並利用SharpGPOAbuse濫用Microsoft AD GPO,進一步在網域(Domain)內部擴散勒索軟體來加密系統檔案。此外,攻擊者採用 BYOVD(Bring-Your-Own-Vulnerable-Driver)提權攻擊技術,利用Zemana Driver 驅動程式的漏洞(原為惡意軟體防護工具ZAM的合法數位簽章驅動程式)進行系統權限提升攻擊,進而繞過傳統防毒軟體的偵測與防護,最後加密檔案來進行索取贖金。這類攻擊模式在全球醫療機構中時有發生,例如 2023 年美國 Ascension 醫療集團 遭遇類似攻擊,導致大量病患資料受影響。
資安研究員表示:「醫療機構是駭客的重要目標,因為這些機構無法承受系統癱瘓,往往會選擇支付贖金。」
SharpGPOAbuse 是什麼?
SharpGPOAbuse 是一個用 C# 開發的工具,專門用來濫用 Group Policy Objects (GPO) 來獲取權限提升(Privilege Escalation)或持久性控制(Persistence)。這個工具可以幫助滲透測試人員或紅隊成員在 Windows 網域(Active Directory, AD)環境中,利用錯誤配置的 GPO 來獲取對特定目標的控制權。
🔹 GPO 是什麼?
在 Windows AD 環境中,GPO(群組原則對象) 是用來管理電腦和使用者帳戶的設定,例如:
GPO 會透過 SYSVOL(網域內所有機器可讀的共享資料夾) 自動同步到網域內的所有受影響電腦。
🔹 SharpGPOAbuse 的用途
當攻擊者(或滲透測試人員)在 Windows 網域環境中獲得了可以修改 GPO 的權限(例如擁有特定 GPO 的「編輯設定」權限),就可以使用 SharpGPOAbuse 來執行攻擊,例如:
為什麼這是個安全問題?
✅ 最小權限原則(Least Privilege)
確保只有真正需要的人(如網域管理員)才有修改 GPO 的權限。
✅ 定期審計 GPO 權限
使用 PowerShell 或 ADSIEdit 檢查哪些使用者或群組有 GPO 修改權限:
✅ 監控 GPO 變更
啟用 Windows 事件記錄 Event ID 5136(GPO 變更事件),當 GPO 被修改時產生警報。
✅ 限制 SYSVOL 存取
確保 SYSVOL 共享目錄不允許低權限用戶寫入。
✅ 使用 LAPS(本機管理員密碼解決方案)
LAPS 可以確保本機管理員帳戶擁有獨立且定期變更的密碼,防止攻擊者透過 GPO 控制多台機器。
✅ 使用Bitdefender GravityZone EDR 端點解決方案及XDR
Bitdefender GravityZone EDR 端點解決方案提供豐富的安全防護層,包含惡意軟體防護模組、沙箱分析、HyperDetect及異常檢測等防護功能有效預防與檢測出惡意程式,堵絕惡意程式進入到我們的端點環境避免此類資安事件的發生,針對此次主要的攻擊途徑AD Server 更可以加購Bitdefender Gravityzone XDR的 身分感測器(Identity Sensors) 來監控 AD Server ,並透過中央管控平台 Gravityzone 彙整後進行事件關聯分析,幫助單位在事件初期有顯露出跡象時便進行告警及阻斷,能有效提高端點及AD Server的安全強度。
台灣醫療機構近年來成為駭客攻擊目標,2022 年就曾發生高雄長庚醫院疑似遭受駭客攻擊的事件,導致院內 IT 系統異常。此外,國際上如 2023 年 美國 OakBend Medical Center 亦遭駭客勒索攻擊,超過 100GB 病患資料被竊取並在暗網販售。
這次的資安事件再次凸顯醫療機構面對的風險。隨著攻擊者手法不斷升級,台灣的醫療體系必須加強資安防護,選擇使用第三方認證單位認可值得信賴的Bitdefender Gravityzone端點防護解決方案來保護醫院的IT環境,確保患者資料與醫療服務不受影響。
參考資料來源:
台灣電腦網路危機處理暨協調中心(TWCERT/CC) – https://www.twcert.org.tw
衛福部(MOHW)官方新聞稿
國際資安報導 – The Record by Recorded Future – https://therecord.media
美國聯邦調查局(FBI)2023 醫療機構資安報告 – https://www.fbi.gov
2025年2月馬偕醫院遭勒索軟體攻擊事件歷程總整理(持續更新中)
官方 & 社群資源
SharpGPOAbuse GitHub Repository(原始碼與使用說明)
https://github.com/FSecureLABS/SharpGPOAbuse
FSecure LABS 的部落格文章(介紹 GPO 權限濫用技術)
https://labs.f-secure.com(可在該網站搜索相關文章)
SpecterOps 的研究(深入分析 AD 攻擊技術)
https://posts.specterops.io(他們的部落格有許多 AD 相關攻擊技術)
相關技術與防禦策略
Microsoft 官方文件(GPO 權限與安全建議)
https://learn.microsoft.com/en-us/windows-server/
MITRE ATT&CK – GPO 權限濫用(Tactics & Techniques)
https://attack.mitre.org/techniques/T1484/001/
Windows 事件日誌 – GPO 變更監控
Share via:
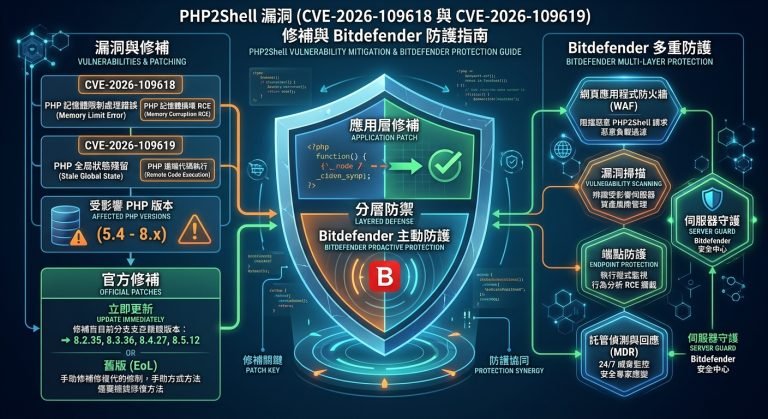
PHP2Shell 重大遠端程式碼執行漏洞:企業應變指南與 Bitdefender GravityZone 防護建議 2026 年 10 月,PHP 官方釋出兩項重大安全漏洞修補,漏洞編號為 CVE-2026-109618 與 CVE-2026-109619,兩者 CVSS v4.0 評分均為 9.
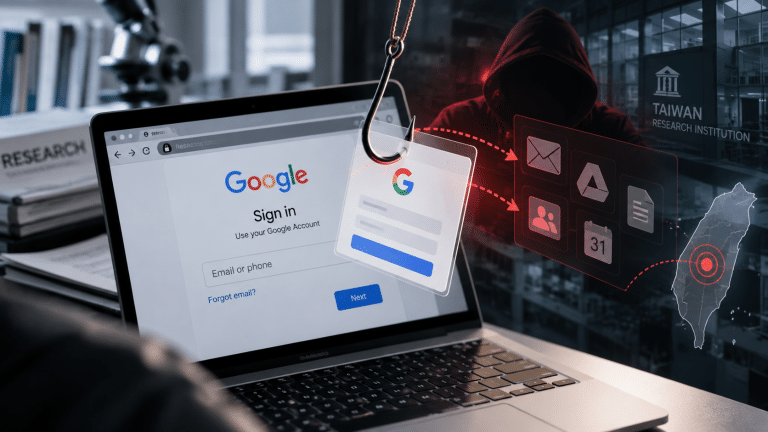
UAT-11985 發動 AiTM(中間人攻擊)釣魚行動,鎖定臺灣研究人員,透過仿冒 Google 登入頁面誘導使用者輸入帳號資訊,增加帳號遭入侵的風險。 臺灣學術研究機構再度成為網路間諜活動的鎖定目標!思科(Cisco)旗下威脅情報團隊Talos揭露,一個被追蹤為「UAT-11985」的駭客組織,
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.