
隨著人工智慧技術快速發展,網路攻擊手法也逐漸朝向自動化、智慧化與規模化演變。數位發展部資通安全署於2026年11月11日發布新聞稿指出,境外駭客開始運用AI代理(AI Agent)等工具輔助網路攻擊,近期攻擊目標更從政府機關擴展至一般企業及網路服務平台,使臺灣面臨更加複雜的資安威脅。
根據資安署初步掌握的資訊,臺灣已有十餘家企業及網路平台接連遭受攻擊,累計超過百萬份個人資料受到影響,其中近半數攻擊事件與AI攻擊有關。
這類攻擊不僅可能提高駭客搜尋漏洞、分析系統及嘗試入侵的效率,也讓企業面臨更快速且密集的網路威脅。
面對AI技術帶來的新型態攻擊風險,資安署呼籲企業應加強漏洞修補、落實個資保護,並建立更完善的事件通報與應變機制,降低資料外洩對企業營運及消費者造成的影響。
過去,駭客若要入侵企業系統,通常需要投入大量時間進行目標搜尋、資訊蒐集、漏洞分析及攻擊測試。
然而,隨著生成式AI與AI代理技術逐漸成熟,部分原本需要人工執行的工作,現在可以透過自動化工具輔助完成。
AI代理(AI Agent)是一種能夠依照指定目標,規畫並執行多步驟任務的人工智慧系統。除了處理一般文字資訊,也能在特定環境中串接外部工具、分析執行結果,並依照回饋調整後續操作。
當這類技術被不法人士濫用時,可能協助攻擊者整理系統資訊、分析已知漏洞、產生測試指令,甚至自動化執行部分攻擊流程。
相較於傳統需要大量人工操作的方式,AI工具有機會降低部分攻擊工作的時間與人力成本,使攻擊者能夠同時對更多網站及系統進行探測。
此外,攻擊者也可能將AI工具與既有的漏洞掃描、滲透測試或自動化程式結合,進一步提高攻擊流程的執行效率。
不過,AI參與攻擊的程度可能因個別事件而有所不同,並非所有自動化攻擊都代表由AI獨立完成。
此次事件也反映出,企業除了需要防範傳統網路威脅,更必須關注AI技術如何改變攻擊者的行動速度與攻擊方式。
根據資安署公布的資訊,近期臺灣已有十餘家企業及網路服務平台遭受網路攻擊,累計超過百萬份個人資料受到影響。
其中,近半數攻擊事件與AI攻擊有關,顯示人工智慧技術已逐漸被運用於實際網路攻擊活動。
資安署指出,攻擊者可能鎖定企業使用的PHP、Node.js、GitLab等軟體或平台,利用尚未修補的已知高風險漏洞尋找入侵機會。
這類攻擊的關鍵,不一定是駭客發現全新的安全漏洞,而是企業未能及時更新系統,使已公開的漏洞持續暴露在外部網路環境中。
當攻擊者掌握相關漏洞資訊後,便可能透過自動化工具搜尋使用受影響版本的系統,進一步嘗試利用弱點取得未經授權的存取權限。
值得注意的是,使用上述軟體並不代表一定存在資安問題,實際風險仍取決於軟體版本、系統設定、漏洞修補狀態及對外開放的服務。
此外,部分攻擊也可能涉及企業應用程式介面(API)的權限管理問題,增加大量資料遭到不當存取的風險。
這些情況顯示,企業資安防護不能只依賴單一安全設備,而必須同時掌握系統漏洞、帳號權限及資料存取情況。
隨著企業數位化程度提升,應用程式介面(Application Programming Interface,API)已成為不同系統交換資訊的重要工具。
例如,電子商務平台可能透過API串接會員系統、訂單管理、物流配送及付款服務,以提供更快速且便利的使用體驗。
然而,若API缺乏完善的身分驗證與權限管理機制,也可能成為攻擊者取得敏感資料的途徑。
尤其當某個API具有大量查詢、匯出資料或管理系統的權限時,一旦相關存取憑證遭到竊取,或應用程式存在可被利用的弱點,就可能造成更大範圍的資料外洩。
因此,企業應落實最小權限原則,僅提供使用者及應用程式完成工作所需的必要存取權限。
對於涉及大量資料查詢或匯出的功能,也應建立適當的身分驗證、存取紀錄、異常監控及查詢限制。
此外,企業應定期檢查API金鑰、存取權杖(Token)及相關帳號的使用情況,及時停用不再需要的權限。
當AI自動化工具能協助攻擊者更有效率地搜尋潛在弱點時,API安全與權限管理的重要性也將持續提高。
面對AI自動化網路攻擊,資安署呼籲企業優先落實系統漏洞修補,降低攻擊者利用已知弱點入侵的可能性。
企業應持續掌握內部使用的軟體、伺服器及網路服務版本,並定期追蹤相關安全公告與漏洞資訊。
對於已知高風險漏洞,應依照實際暴露情況、漏洞嚴重程度及可能造成的營運影響,評估修補優先順序。
若相關漏洞已存在公開攻擊程式,或已被觀察到遭攻擊者實際利用,更應提高處置優先程度。
除了安裝安全更新,企業也可以透過弱點掃描、原始碼安全檢測及滲透測試,找出尚未被發現的系統風險。
若因技術限制或營運需求,無法立即完成漏洞修補,則應評估採取限制外部存取、停用高風險功能或強化監控等替代防護措施。
此外,企業也應定期清查對外開放的網站、應用程式及管理介面,避免不必要的服務持續暴露在網際網路上。
透過持續性的漏洞管理,企業才能在攻擊者利用弱點之前,降低系統遭到入侵的風險。
當企業發現系統遭到入侵或個資可能外洩時,除了修補最初被利用的漏洞,也需要確認攻擊者是否已取得其他系統的存取權限。
資安署建議,受害企業應全面檢查可能遭到外洩的密碼、API金鑰及存取權杖,必要時立即停用或重新核發。
同時,也應檢查是否存在異常帳號、未經授權的遠端連線,以及其他可能被攻擊者持續利用的存取機制。
若攻擊者已經取得部分系統權限,僅修補單一漏洞未必足以完全排除風險。
因此,企業應同步清查其他使用相同軟體、版本或設定的系統,避免相同弱點在不同設備上持續存在。
此外,事件發生後也應妥善保存系統日誌及相關證據,以利後續確認入侵途徑、受影響範圍及資料外洩情況。
必要時,可委託專業資安團隊協助進行事件鑑識、惡意程式分析及系統復原工作。
建立明確的事件應變程序,有助於企業在發現異常時迅速採取措施,降低攻擊持續擴散的可能性。
除了系統安全問題,個人資料外洩後可能衍生的詐騙風險,同樣值得企業與消費者重視。
當攻擊者取得姓名、電話、電子郵件、地址或訂單資訊後,可能利用這些資料冒充電商客服、物流人員或付款平台,向消費者發送具有高度針對性的詐騙訊息。
例如,詐騙者可能掌握消費者曾經購買的商品或訂單資訊,再以付款異常、重複扣款或配送問題為由,誘導消費者點擊惡意連結。
由於訊息中可能包含真實交易資料,容易讓消費者誤以為對方確實來自合法業者。
因此,資安署提醒企業,發生個資外洩事件後,應依照相關法規與主管機關要求,儘速通知受影響當事人。
根據《個人資料保護法》第12條,非公務機關保有的個人資料若發生被竊取、洩漏等情形,應於查明後以適當方式通知當事人。
企業在通知客戶時,除了說明事件情況,也應提醒可能出現的詐騙手法,協助消費者提高警覺。
例如,應清楚告知消費者,官方客服不會要求透過ATM解除扣款,也不會要求使用LINE操作網路銀行或提供帳戶驗證碼。
透過及時通知與防詐提醒,有助於降低個資外洩後續造成的二次傷害。
資安署此次也特別強調,企業應重新檢視個人資料的蒐集與保存方式,落實個資最小化原則。
在數位服務普及的環境下,企業經常需要蒐集會員資料、交易紀錄、配送資訊及聯絡方式,以提供各項服務。
然而,若企業長期保存大量已無實際使用需求的個資,一旦系統遭到入侵,就可能增加資料外洩的數量與影響範圍。
因此,企業應依照實際業務需求,確認哪些個人資料具有蒐集與保存的必要性。
例如,若消費者選擇超商取貨,且服務流程不需要完整住家地址,就應避免要求提供非必要資訊。
此外,企業也應建立資料保存期限與定期清理機制,對於已超過法定或業務必要保存期間的資料,依法進行刪除或去識別化處理。
對於具有較高敏感性的資料,則可依照實際需求採取加密、遮罩及權限分級等保護措施。
若企業委託第三方廠商處理會員或交易資料,也應明確規範資料使用範圍、保存方式及合作終止後的處理程序。
透過減少不必要的個資蒐集與保存,企業不僅能降低資料管理負擔,也能在發生資安事件時,減少可能受到影響的資料範圍。
為協助企業因應AI網攻及個資外洩威脅,數發部提出五項應變方向,強調縮短資安風險發現、事件通報及防護改善所需的時間。
首先,當資安署或國家資通安全研究院發布重大資安警訊時,企業應參考風險導向弱點處置指引,儘速評估相關系統是否受到影響,並以72小時內完成必要處置為重要應變目標。
其次,對於發生個資外洩的相關企業,數發部提出72小時內向主管機關通報的應變方向,以利及早掌握事件情況。
第三,企業應儘速通知受影響當事人,提醒可能衍生的詐騙風險,避免消費者因資訊不足而受到進一步損害。
第四,企業應在事件發生後積極釐清原因,並透過漏洞修補、停用高風險功能或其他有效措施,防止損害持續擴大。
最後,企業應於一個月內提出檢討與改善計畫,重新檢視資安管理制度及個資蒐集、保存與使用流程。
需要注意的是,數發部提出的72小時應變方向,仍應與個別業者實際適用的法定通報義務及期限區分。
整體而言,這些措施顯示政府希望企業從被動處理資安事件,轉向更快速的風險評估、事件應變與持續改善機制。
面對不斷演變的網路攻擊技術,企業除了建立內部資安管理制度,也應持續關注外部資安情資與漏洞資訊。
資安署鼓勵企業善用台灣電腦網路危機處理暨協調中心(TWCERT/CC)等資源,掌握最新安全警訊及漏洞公告。
透過定期比對自身使用的軟體、設備及系統版本,企業可以及早發現可能受到影響的資產,並安排必要的安全更新。
對於同時管理多個網站、伺服器及應用系統的企業而言,建立完整的資產清單與漏洞追蹤機制尤其重要。
若缺乏明確的資產管理,即使外部已發布重大漏洞警訊,企業也可能無法立即確認自身是否使用受影響的產品或版本。
因此,企業應將資產盤點、弱點管理及資安情資追蹤納入日常管理流程,而非等到發生資安事件後才開始處理。
透過持續性的風險評估與防護改善,才能在攻擊者利用已知弱點之前,降低企業暴露於網路威脅的機會。
此次資安署公布的AI網攻情勢,反映出人工智慧技術正逐漸改變網路攻擊的執行方式。
當攻擊者能夠運用自動化工具加速搜尋系統漏洞、分析服務架構及嘗試取得資料時,企業若仍依賴低頻率的安全檢查與被動修補,可能難以及時應對快速變化的攻擊威脅。
因此,企業除了持續更新系統、加強帳號驗證與保護個資,也應建立更完整的端點安全、存取權限管理及攻擊面控管機制。
尤其當攻擊者可能利用作業系統內建工具、遠端管理程式或其他合法應用程式執行惡意操作時,單純辨識惡意程式已不足以涵蓋所有潛在風險。
企業需要進一步了解內部使用者及裝置的實際操作需求,限制不必要的高風險功能,減少攻擊者取得權限後可利用的攻擊途徑。
針對日益複雜的AI自動化攻擊與企業端點安全威脅,Bitdefender GravityZone PHASR(Proactive Hardening and Attack Surface Reduction,主動強化與攻擊面縮減) 提供主動式攻擊面管理能力。
PHASR透過分析使用者與裝置的正常操作行為,協助企業識別不必要的高風險工具及系統功能,並依照實際使用需求進行精細化權限控管。
例如,企業可針對不同使用者與裝置的工作情境,限制不必要的遠端管理工具、系統內建功能及可能遭攻擊者濫用的操作權限,降低端點遭到入侵後被進一步利用的風險。
PHASR也提供自動化限制建議與管理控制機制,協助資安人員在維持正常業務運作的同時,持續減少不必要的攻擊途徑。
此外,隨著企業逐步導入AI代理與自動化工作流程,PHASR的相關AI Agent行為控管能力,也能協助企業針對適用環境中的代理工具權限進行更精細的管理。
搭配Bitdefender GravityZone既有的端點威脅防護與偵測能力,企業可進一步建立涵蓋威脅防護、行為監控及攻擊面縮減的多層次安全架構。
面對AI網攻技術持續演進,企業除了加速漏洞修補與落實個資保護,也應透過Bitdefender GravityZone PHASR等主動防護技術,減少不必要的系統權限與攻擊途徑,提升整體資安防禦能力。
參考來源 : https://moda.gov.tw/ACS/operations/aisec/21256?utm_source=chatgpt.com
延伸閱讀 / 參考資料
Bitdefender Official Blog
Accept All Cookies? ICO Prompts Top UK Websites to Make It Clear What Data They Collect from Users
Bitdefender Releases 2025 Consumer Cybersecurity Survey
了解更多我們提供的服務
Share via:
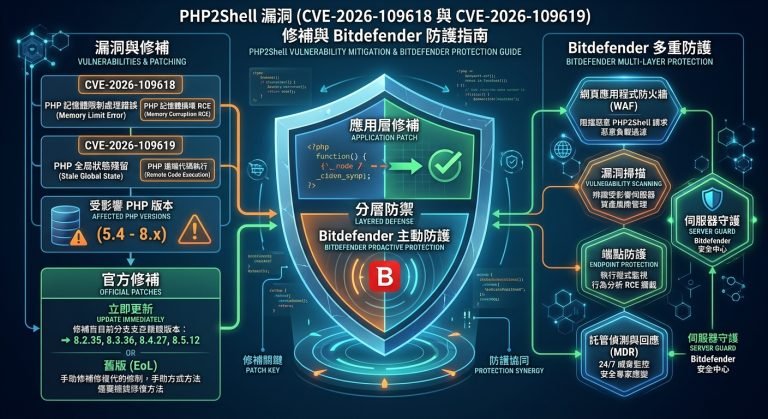
PHP2Shell 重大遠端程式碼執行漏洞:企業應變指南與 Bitdefender GravityZone 防護建議 2026 年 10 月,PHP 官方釋出兩項重大安全漏洞修補,漏洞編號為 CVE-2026-109618 與 CVE-2026-109619,兩者 CVSS v4.0 評分均為 9.
崴寶資訊遭駭,公司資訊系統受到外部網路攻擊,導致部分系統資料遭加密鎖定。事件發生後,公司隨即啟動資安應變機制,進行網路斷線及系統隔離。 電子專業製造服務(EMS)及機構整合解決方案服務商**崴寶精密科技(7744)**近日發生資安事件。公司於9月14日透過公開資訊觀測站發布重大訊息,證實資訊系統遭到
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.