
企業資安面對的威脅,早已不只是傳統惡意程式。從釣魚郵件、端點入侵、橫向移動,到憑證竊取與資料外洩,攻擊往往會透過多個階段逐步深入企業環境。
因此,真正重要的問題不只是「能不能偵測到攻擊」,而是:
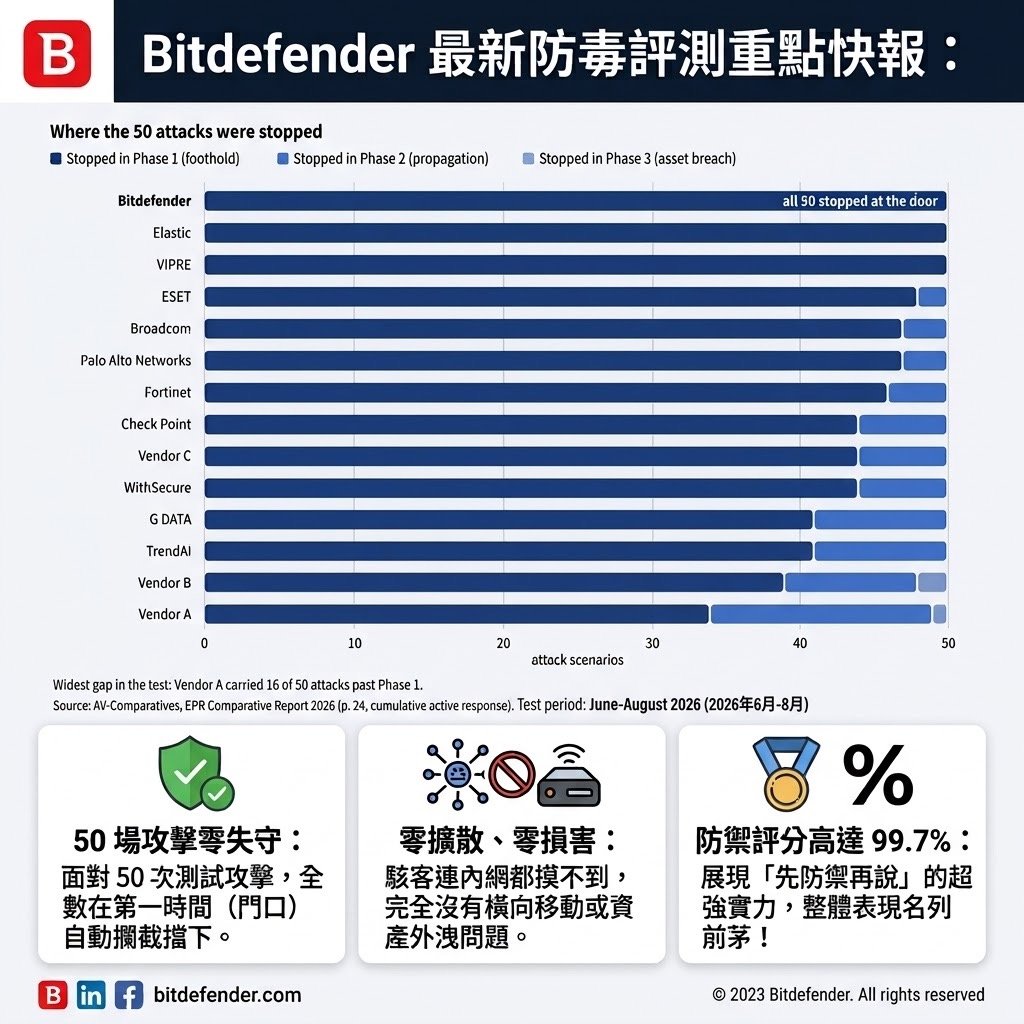
在 AV-Comparatives 最新公布的 2026 Endpoint Prevention and Response(EPR)測試中,Bitdefender GravityZone Business Security Enterprise 在 50 組目標式攻擊情境中,50 組全數於第一階段就自動攔截,未讓攻擊進一步進入橫向移動或資產遭入侵階段。
AV-Comparatives 的 EPR 測試並不是單純將惡意程式丟給防毒軟體掃描,而是模擬完整的企業攻擊鏈。
2026 年測試共設計 50 組目標式攻擊情境,並將攻擊流程區分為三個階段,包括初始入侵與建立據點、內部擴散,以及最終資產遭入侵。測試情境涵蓋釣魚、橫向移動、資料外洩,以及濫用正常系統工具等手法,並參考 MITRE ATT&CK Enterprise 架構設計。
這代表測試重點並不只是「最後有沒有發現惡意程式」,而是觀察安全方案究竟能在攻擊生命週期的哪個階段阻止威脅。
Bitdefender 在此次測試的 50 組情境中,全部於 Phase 1,也就是攻擊建立初始據點之前或期間完成阻擋。換句話說,攻擊沒有進一步進入內部擴散與資產遭入侵階段。
當攻擊者成功進入企業端點後,真正麻煩的事情才剛開始。
一旦取得初始存取權限,攻擊者可能開始蒐集系統資訊、竊取帳號憑證,甚至利用合法管理工具在企業內部進行橫向移動。
這時資安團隊面對的就不只是單一感染設備,而可能需要進一步確認:
因此,攻擊越早被阻止,企業後續需要調查與處理的範圍通常也越小。
從這個角度來看,EPR 測試不只是比較「抓到多少攻擊」,同時也反映資安方案能不能把攻擊控制在較早的階段。
依照 AV-Comparatives 的測試架構,攻擊如果沒有在第一階段被阻止,就可能繼續進入第二階段的內部傳播,再進一步發展至第三階段的資產遭入侵。
此次 Bitdefender 的測試結果顯示,50 組情境皆未進一步走到後續階段。
這種結果對企業資安團隊的重要性在於:
減少後端追查與事件處理的壓力。
如果每次攻擊都必須等到 EDR 偵測出異常後,再由 SOC 或資安分析人員介入調查,除了需要更多人力,也可能拉長事件處理時間。
相反地,如果威脅能在前端直接被攔截,資安團隊就不必花費大量時間處理已經深入內部網路的攻擊事件。
AV-Comparatives 表示,2026 年 EPR 測試進一步提高攻擊情境的複雜度,也導入更多新型攻擊技術。
測試機構同時利用 AI 輔助方式建立部分測試工具與攻擊情境變化,希望反映現今攻擊者利用自動化與 AI 技術快速變化攻擊方法的趨勢。
因此,此次測試更接近現代企業真正需要面對的問題:
攻擊者不一定只使用已知惡意程式,也可能搭配系統原生工具、腳本、帳號權限與合法服務,讓攻擊活動更難被傳統特徵碼方式辨識。
在 2026 年 EPR 評測中,共有 14 家資安產品接受測試,其中 11 家取得 EPR 認證及 Certified Leader 資格,Bitdefender 也在其中。
此次接受測試的廠商還包括 Elastic、VIPRE、ESET、Broadcom、Palo Alto Networks、Fortinet、Check Point、WithSecure、G DATA、Trend Micro 等企業資安品牌。
需要注意的是,取得 Certified Leader 並不代表所有產品的攔截階段完全相同。
對 Bitdefender 而言,此次最值得關注的結果,是 50 組攻擊情境皆於第一階段完成自動阻擋。
現代企業資安已經不能只依賴單一防毒引擎。
攻擊鏈可能包含社交工程、惡意文件、漏洞利用、合法工具濫用、帳號憑證竊取、橫向移動,以及最終的資料竊取或勒索行為。
因此,端點安全的核心逐漸從傳統的「掃描惡意檔案」,轉向更完整的:
Prevention、Detection、Investigation 與 Response。
Bitdefender GravityZone 將端點防護、威脅偵測與回應能力整合於企業安全平台中,而此次 AV-Comparatives EPR 測試所呈現的結果,也凸顯「Prevention First」的重要性。
對企業而言,最理想的事件處理方式並不是在攻擊造成影響後快速復原,而是:
讓攻擊在真正進入企業環境之前,就失去繼續擴散的機會。
資安產品的功能規格往往相當複雜,只看產品頁面的功能名稱,很難直接判斷不同安全方案面對真實攻擊時的表現。
獨立測試機構的價值,就是使用一致的方法與攻擊情境,觀察不同方案面對相同威脅時的實際結果。
AV-Comparatives 2026 EPR 測試顯示,Bitdefender GravityZone 在 50 組目標式攻擊情境中,全部於第一階段完成阻擋。對正在評估 EDR、EPR 或企業端點安全平台的組織而言,這類測試結果可作為產品評估時的一項客觀參考。
不過,任何單一測試結果都不代表產品在所有環境中都能阻擋 100% 的真實世界威脅。企業仍應依自身端點數量、IT架構、資安團隊能力、風險需求與實際使用情境進行整體評估。
延伸閱讀 / 參考資料
Bitdefender Official Blog
Accept All Cookies? ICO Prompts Top UK Websites to Make It Clear What Data They Collect from Users
Bitdefender Releases 2025 Consumer Cybersecurity Survey
了解更多我們提供的服務
Share via:


gov.tw 釣魚信事件引發關注,駭客濫用政府網站「轉寄好友」功能,讓釣魚郵件可能透過政府網域寄出,增加民眾辨識真偽的難度。 👉原本只是分享文章 卻被駭客變成釣魚信發送工具 許多政府網站提供「轉寄好友」、「文章推薦」或「分享文章」功能,讓民眾填入收件人的電子郵件地址,再加入簡短留言後,由網站系統自動

Ferrari Bitdefender 資安合作夥伴攜手欣亞數位,正式啟動電腦資安預載合作,讓消費者在購買電腦時即可同步建立裝置安全防護。 ⭐欣亞跨足資安服務市場 從購機開始建立第一道數位防線 台灣電腦通路市場迎來新的資安合作布局。欣亞數位宣布攜手全球資安品牌 Bitdefender 必特防毒,正式
For security purposes, please solve this simple puzzle to verify you are human before sending an OTP.